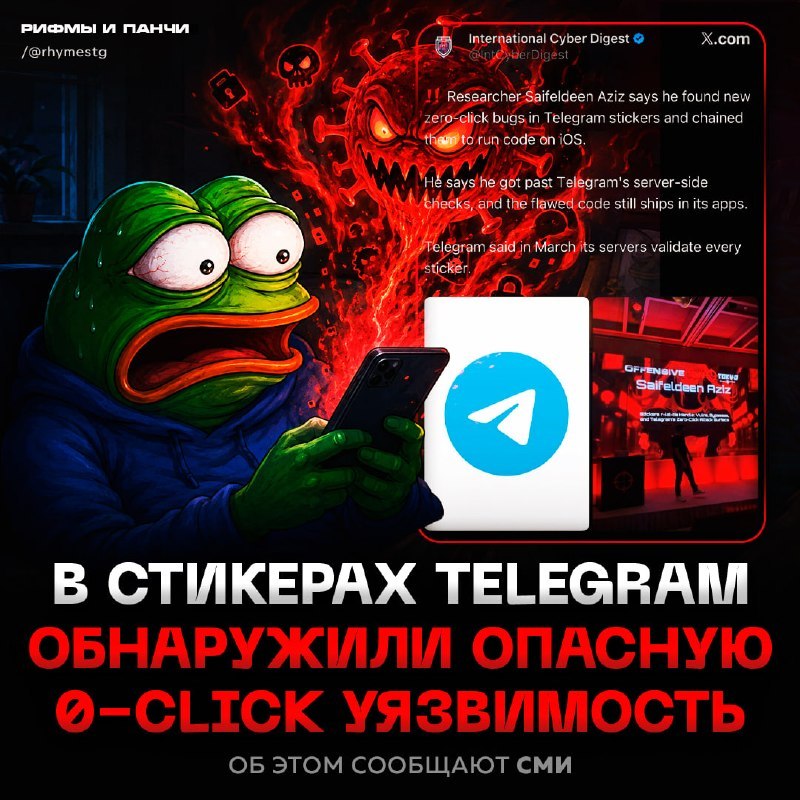
В сообщении об уязвимости анимированных стикеров Telegram уточняется, что исследователи обнаружили несколько ошибок в библиотеке rlottie. По их описанию, обработка специально подготовленной анимации может привести к выполнению вредоносного кода без действий пользователя.
Разработчики постепенно заменяют rlottie на tlottie. Пользователям рекомендуют устанавливать обновления клиента по мере выхода исправлений.
Ранее по теме